Frigos sabotés : deux groupes prorusses revendiquent les attaques
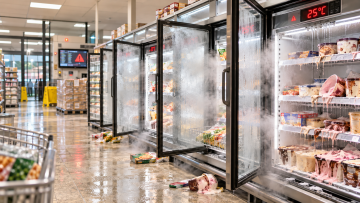 Après les centaines de supermarchés français touchés en octobre et la nouvelle vague de cyberattaques qui a frappé plusieurs pays européens ce lundi 2 novembre, l'affaire des congélateurs sabotés prend une tournure inattendue. Deux collectifs de pirates informatiques prorusses viennent de revendiquer les attaques contre les installations frigorifiques, notamment celles utilisées par des enseignes comme Delhaize, Carrefour et Spar.
Les groupes NoName057(16) et Z-Pentest ont diffusé une vidéo sur les réseaux sociaux pour revendiquer ces opérations. L'information a été révélée ce mercredi 4 novembre par le journal télévisé italien TG1, avant d'être reprise par plusieurs médias européens, dont RTL Info en Belgique.
Mais attention : si les deux groupes affirment être responsables des sabotages, les enquêteurs n'ont pas encore confirmé leur implication. Et certaines de leurs déclarations semblent surtout destinées à impressionner.
Des congélateurs sabotés dans plusieurs pays européens
L'affaire avait commencé le 12 octobre en France, lorsque des centaines de supermarchés, notamment des magasins Intermarché, E.Leclerc et Super U, avaient découvert que leurs équipements frigorifiques avaient été manipulés à distance.
Les pirates avaient notamment exploité des systèmes de régulation connectés pour modifier les températures et déclencher les cycles de dégivrage. Résultat : des réfrigérateurs et congélateurs qui se réchauffaient anormalement, obligeant certains commerçants à jeter une quantité considérable de marchandises.
Nous avions détaillé cette première offensive dans notre article Cyberattaque dans les supermarchés : les pirates font fondre les surgelés, publié le 13 octobre.
Près de trois semaines plus tard, dans la nuit du 1er au 2 novembre, une nouvelle vague frappait plusieurs pays européens. En Belgique, une quarantaine de magasins Delhaize, quinze Carrefour et cinq supérettes Spar ont notamment rencontré des problèmes de réfrigération.
Certains équipements ont atteint des températures proches de 15 °C, parfois davantage, alors qu'ils étaient censés conserver des produits frais ou surgelés. Le problème a également touché des commerces aux Pays-Bas, au Luxembourg, en Suède, en Irlande et dans d'autres pays européens.
Cette deuxième offensive, et ses conséquences pour les commerçants, sont détaillées dans notre actualité consacrée aux congélateurs de Delhaize.
Deux groupes prorusses revendiquent les sabotages
Ce mercredi 4 novembre, les groupes NoName057(16) et Z-Pentest ont décidé de sortir de l'ombre. Dans une vidéo diffusée sur les réseaux sociaux, ils affirment avoir mené ensemble les cyberattaques contre les installations frigorifiques européennes.
Leur explication est assez particulière. Selon leur revendication, ils n'auraient même pas eu besoin d'installer de logiciels malveillants sur les équipements. Ils auraient simplement exploité les fonctions déjà intégrées dans les systèmes de contrôle, notamment ceux commercialisés par les fabricants Danfoss et Dixell.
En pratique, ces appareils permettent normalement aux techniciens de surveiller les températures, de programmer les cycles de dégivrage ou d'intervenir à distance lorsqu'un équipement rencontre un problème.
Mais lorsqu'ils sont insuffisamment protégés ou directement accessibles depuis Internet, ces outils de maintenance peuvent aussi devenir de véritables portes d'entrée pour des personnes mal intentionnées.
Les pirates auraient également publié environ 2 500 lignes d'une base de données contenant notamment des identifiants et des mots de passe, selon les informations relayées par RTL Info. Une manière de tenter de prouver qu'ils ont réellement eu accès aux installations concernées.
Reste toutefois à déterminer si ces données sont authentiques, d'où elles proviennent et si elles correspondent effectivement aux équipements sabotés. Leur simple publication ne constitue pas une preuve suffisante.
Z-Pentest est déjà sanctionné par l'Union européenne
Les deux noms ne sont pas inconnus des spécialistes de la cybersécurité. NoName057(16) s'est notamment fait connaître par des attaques informatiques destinées à rendre des sites Internet et des services en ligne indisponibles, généralement contre des organisations situées dans des pays soutenant l'Ukraine.
Z-Pentest possède un profil encore plus préoccupant. Ce collectif d'hacktivistes prorusses s'intéresse particulièrement aux infrastructures industrielles et aux équipements connectés, notamment dans les secteurs de l'énergie et de l'approvisionnement en eau.
Le 13 juillet 2026, le Conseil de l'Union européenne a d'ailleurs officiellement ajouté Z-Pentest à sa liste d'organisations sanctionnées pour des cyberattaques menaçant les États membres. L'Union lui attribue notamment une attaque contre une installation danoise de distribution d'eau en décembre 2024.
Ces informations figurent dans le communiqué officiel du Conseil de l'Union européenne.
Ces antécédents rendent la revendication crédible au regard des activités connues du groupe. Ils ne prouvent cependant pas sa responsabilité dans les attaques contre les supermarchés.
Autre nuance importante : un groupe de pirates prorusses n'agit pas nécessairement sur ordre du gouvernement russe. À ce stade, aucun élément public ne permet d'affirmer que Moscou a commandité ces opérations.
Les pirates menacent aussi d'autres infrastructures
Dans leur vidéo, les deux collectifs ne se contentent pas de revendiquer les incidents frigorifiques. Ils affirment également être capables de perturber des systèmes d'approvisionnement en eau, des centrales électriques, des installations industrielles ou encore des équipements de stockage alimentaire.
Une déclaration particulièrement inquiétante, surtout après les incidents qui viennent de toucher les supermarchés européens.
Mais là encore, il convient de garder la tête froide. Les groupes de pirates utilisent régulièrement ce type de communication pour amplifier l'impact médiatique de leurs opérations, quitte à exagérer leurs capacités ou à revendiquer des attaques qu'ils n'ont pas nécessairement réalisées.
Les spécialistes de SentinelLABS, qui analysent cette série d'incidents, rappellent d'ailleurs que les éléments disponibles ne permettent pas encore d'attribuer de manière certaine les attaques à une organisation précise.
Pour établir les responsabilités, les enquêteurs devront notamment examiner les journaux de connexion, les systèmes utilisés par les pirates et les traces techniques laissées sur les équipements compromis. Une vidéo publiée sur Telegram, même accompagnée de prétendus identifiants, ne remplace pas ces preuves.
Quant aux attaques récentes contre les installations frigorifiques de l'Établissement français du sang, aucun élément ne permet actuellement d'affirmer qu'elles sont liées à ces deux collectifs.
Une chose est néanmoins certaine : les attaques contre les installations frigorifiques européennes ont démontré qu'il suffisait parfois de détourner des fonctions de maintenance pour provoquer des dégâts bien réels.
Et lorsque les mêmes technologies sont utilisées dans des infrastructures médicales, industrielles ou énergétiques, les conséquences potentielles deviennent autrement plus sérieuses qu'un rayon de surgelés vidé.
L'identité des responsables reste donc à confirmer. Mais cette revendication pourrait bien marquer une nouvelle étape dans une affaire qui, visiblement, est encore loin d'être terminée.