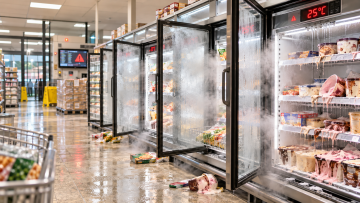
 Décidément, les congélateurs des supermarchés semblent avoir quelques difficultés à rester au frais ces derniers temps ! Ce lundi 2 novembre 2026, plusieurs magasins Delhaize belges ont découvert une mauvaise surprise au petit matin : la température de leurs installations frigorifiques avait anormalement augmenté, atteignant environ 15 °C dans certains réfrigérateurs et congélateurs. Une panne qui pourrait cacher une cyberattaque, même si cette hypothèse reste à confirmer.
Selon les informations recueillies par RTL Info, l'enseigne aurait envoyé un SMS d'alerte à ses gérants vers 4 heures du matin. Plusieurs exploitants ont alors découvert que leurs équipements ne maintenaient plus les températures nécessaires à la conservation des produits frais et surgelés.
Des marchandises jetées et des camions frigorifiques appelés à la rescousse
Les problèmes touchent notamment des Shop & Go situés dans des stations-service Q8, des Proxy Delhaize, mais également certains supermarchés traditionnels et commerces installés le long des autoroutes.
Plusieurs établissements wallons ont été signalés, notamment à Malonne, dans la province de Namur, ainsi qu'à Pont-à-Celles, au Rœulx et à Ath, dans le Hainaut. Le nombre total de magasins concernés n'est pas encore connu.
Face à cette situation, certains commerçants ont fait venir des camions frigorifiques afin de préserver leurs marchandises. D'autres n'ont malheureusement pas eu cette possibilité. Une gérante a notamment expliqué à RTL Info avoir dû jeter l'intégralité du contenu de ses réfrigérateurs et congélateurs.
Il faut dire qu'un congélateur affichant 15 °C ne remplit plus du tout sa mission ! Les aliments surgelés doivent normalement être conservés à une température proche de -18 °C. Lorsqu'une installation se réchauffe pendant une durée importante, les produits peuvent devenir impropres à la vente.
Le service technique chargé des équipements frigorifiques de Delhaize a été mobilisé. Pour le moment, l'enseigne n'a pas communiqué publiquement de bilan global ni précisé la cause de ces dysfonctionnements.
Un scénario qui rappelle les cyberattaques d'octobre en France
Ce scénario rappelle une affaire que nous avions déjà évoquée sur Info-Mods le 13 octobre dernier. Dans plusieurs centaines de supermarchés français, des pirates avaient réussi à manipuler à distance les systèmes de régulation frigorifique, provoquant une hausse anormale des températures et la destruction de nombreuses marchandises.
Les attaques avaient notamment touché des magasins Intermarché, E.Leclerc et Super U. Les investigations s'étaient intéressées aux équipements connectés du fabricant danois Danfoss, dont certains pouvaient être administrés à distance.
Les symptômes observés ce lundi chez Delhaize présentent des ressemblances troublantes. Mais attention : aucune cyberattaque n'a encore été officiellement confirmée en Belgique et rien ne permet actuellement d'établir un lien avec les événements français.
Ces dispositifs connectés présentent pourtant de véritables avantages. Ils permettent aux équipes techniques de surveiller les températures, de détecter des anomalies et de modifier certains paramètres sans devoir se déplacer physiquement dans chaque magasin.
Mais lorsqu'un système de ce type est mal sécurisé, il peut aussi devenir une porte d'entrée pour des personnes mal intentionnées. Et les conséquences ne se limitent alors plus à une panne informatique : ce sont directement des tonnes de marchandises qui peuvent être perdues.
Delhaize avait déjà subi une cyberattaque en octobre
L'affaire prend une dimension particulière puisque le groupe Ahold Delhaize avait lui-même confirmé un précédent incident de cybersécurité au mois d'octobre 2026.
Le 19 octobre, sa maison-mère avait reconnu une intrusion malveillante dans son infrastructure informatique. Plusieurs services avaient été temporairement désactivés par précaution, perturbant notamment les commandes et les livraisons en ligne.
Le groupe avait alors précisé ne disposer d'aucun élément indiquant un vol de données sensibles. Les activités avaient progressivement repris, mais certaines fonctionnalités nécessitaient encore des travaux de remise en service.
Là encore, aucune information ne permet aujourd'hui de relier directement cette précédente intrusion aux problèmes frigorifiques constatés ce lundi matin.
Pour les consommateurs, le principal enjeu concerne désormais la conservation des aliments. Les magasins affectés doivent s'assurer que les produits exposés à des températures inadéquates ne soient pas commercialisés. Aucun rappel généralisé de produits Delhaize n'a été annoncé à ce stade.
Il faudra maintenant attendre les conclusions des investigations pour savoir si cette nouvelle panne relève d'un dysfonctionnement technique ou d'une véritable cyberattaque. Une chose est déjà certaine : les exploitants concernés auraient probablement préféré commencer leur semaine avec des congélateurs à -18 °C plutôt qu'à +15 °C !
Les premiers signalements ont été détaillés par RTL Info ce lundi 2 novembre.
Mise à jour du 2 novembre à 13 h : l'incident s'étend à plusieurs pays européens
L'affaire prend une ampleur inattendue ! Alors que les premières informations concernaient essentiellement Delhaize, plusieurs autres enseignes signalent désormais des incidents similaires. En Belgique, une quarantaine de magasins Delhaize sont touchés, ainsi que 15 magasins Carrefour et cinq supérettes Spar. Des problèmes ont également été rapportés chez Intermarché et dans d'autres commerces.
Et le phénomène ne s'arrête pas à nos frontières. Des perturbations ont été confirmées au Luxembourg et en Suède, où les enseignes ICA et Coop ont constaté des hausses anormales de température dans plusieurs magasins. Un supermarché estonien a également été touché. Les autorités suédoises spécialisées dans la cybersécurité ont ouvert une enquête.
Les premières explications techniques renforcent sérieusement la piste du piratage. Stephan Moelans, directeur de l'entreprise belge Sabcobel, a expliqué à l'agence Belga que les installations avaient été basculées à distance en mode dégivrage. Ce dispositif, normalement utilisé pour éliminer le givre, provoque alors une diffusion d'air chaud qui peut rendre les marchandises impropres à la vente.
Selon ce spécialiste, la méthode employée ressemble à celle observée lors de la cyberattaque qui avait touché des centaines de supermarchés français en octobre. Il est cependant encore trop tôt pour affirmer que les deux opérations sont liées ou qu'elles ont été réalisées par les mêmes pirates.
Les conséquences sont déjà bien réelles : plusieurs commerçants ont été contraints de jeter leurs produits frais et surgelés, tandis que des équipes techniques tentent de sécuriser les installations. Delhaize confirme l'incident informatique et poursuit son enquête. Pour les magasins concernés, la priorité reste de rétablir les équipements sans prendre le moindre risque avec la chaîne du froid.
Mise à jour du 2 novembre à 22 h 20 : des cyberattaques confirmées dans plusieurs pays
La situation a considérablement évolué depuis ce matin ! Plusieurs enseignes ont désormais confirmé avoir été victimes de cyberattaques sur leurs installations frigorifiques. Selon les derniers bilans relayés par l'AFP et Reuters, plus d'une centaine de commerces seraient concernés à travers l'Europe. Des incidents ont été signalés dans au moins sept pays, même si leur origine malveillante reste à confirmer dans certains établissements.
En Belgique, Carrefour confirme officiellement une cyberattaque touchant 15 de ses quelque 700 magasins. Aucun hypermarché n'est concerné et tous les établissements restent ouverts. Les problèmes se concentrent principalement sur quelques équipements du rayon surgelés. L'enseigne a publié un communiqué officiel pour rassurer ses clients.
Autre surprise : IKEA confirme que son magasin de Mons a également été touché. Au Luxembourg, quatre magasins Delhaize sont concernés. En Irlande, 13 supermarchés SuperValu ont rencontré des problèmes similaires, tandis que plusieurs magasins Coop et ICA ont été affectés en Suède. La situation est désormais rétablie dans les établissements Coop concernés, selon l'enseigne.
Des mots de passe par défaut sur certains équipements
Aux Pays-Bas, le fabricant danois Danfoss a apporté des précisions particulièrement intéressantes. Au moins 17 entreprises, principalement des boucheries et de petits commerces, ont subi une manipulation de leurs installations frigorifiques. Et selon un porte-parole du fabricant interrogé par la télévision publique néerlandaise NOS, les systèmes touchés n'étaient pas connectés à un réseau sécurisé et utilisaient encore des mots de passe par défaut !
Danfoss explique avoir recommandé dès le 13 octobre à ses clients néerlandais de déconnecter les équipements exposés à Internet et de ne les reconnecter qu'au moyen d'un accès sécurisé. La majorité aurait suivi ces recommandations, mais pas tous. Une situation qui rappelle qu'un équipement industriel connecté doit être protégé aussi sérieusement qu'un ordinateur ou un serveur.
Les détails de ces révélations sont disponibles dans l'enquête publiée par NOS. Il faut toutefois préciser que ces constatations concernent les installations examinées aux Pays-Bas : rien ne permet d'affirmer que tous les magasins européens touchés utilisaient les mêmes réglages.
La Commission européenne s'inquiète
L'affaire a désormais fait réagir la Commission européenne. Christophe Hansen, commissaire européen chargé de l'Agriculture et de l'Alimentation, considère ces attaques répétées comme une tentative délibérée de perturber l'approvisionnement alimentaire et d'ébranler la confiance des consommateurs.
Il précise cependant que la sécurité de l'approvisionnement alimentaire européen n'est pas actuellement menacée. Les pertes de marchandises et les conséquences financières pour les commerçants sont, en revanche, bien réelles.
Pour le moment, aucun groupe de pirates n'a revendiqué la responsabilité des attaques et les enquêteurs ne peuvent pas confirmer qu'elles sont toutes liées entre elles ou aux événements survenus en France en octobre.
Du côté de Delhaize, les magasins restent opérationnels, mais le choix de produits frais et surgelés peut temporairement être réduit dans les établissements concernés. Les centres de distribution et les livraisons continuent de fonctionner normalement.
Mise à jour du 3 novembre à 17 h 50 : retour à la normale chez Delhaize, l'Europe se mobilise
Bonne nouvelle pour les clients de Delhaize ! Les magasins touchés lundi par les dysfonctionnements de leurs installations frigorifiques sont à nouveau pleinement opérationnels. Un porte-parole de l'enseigne a confirmé mardi matin à l'agence Belga que les approvisionnements avaient repris normalement. Après une journée compliquée pour les commerçants, l'activité peut donc reprendre, même si les pertes de marchandises subies par certains établissements restent importantes.
Mais l'affaire est loin d'être terminée. La Commission européenne a confirmé ce mardi avoir organisé deux réunions pour coordonner la réponse aux cyberattaques signalées dans plusieurs pays. La première a réuni notamment Europol, l'Agence européenne pour la cybersécurité ENISA et les services de la Commission. La seconde, organisée avec le réseau EU-CyCLONe, a permis aux autorités nationales de partager leurs informations et de préparer une réponse commune.
Les perturbations continuent également de révéler leur véritable ampleur. En Suède, la chaîne ICA a indiqué à Reuters que 23 de ses magasins avaient été touchés, tandis que sept établissements Coop ont rencontré des problèmes similaires. Ces derniers fonctionnent à nouveau, mais leurs installations frigorifiques ont été déconnectées d'Internet par précaution. Plusieurs entreprises européennes accélèrent désormais la sécurisation de leurs équipements, notamment en supprimant les accès directs depuis Internet.
Le fabricant Danfoss recommande lui aussi de vérifier les systèmes concernés et d'empêcher leur exposition directe au réseau public. Une mesure essentielle pour éviter que des personnes malveillantes puissent modifier à distance des paramètres aussi sensibles que la température ou les cycles de dégivrage.
En Belgique, le parquet fédéral a ouvert une enquête. À ce stade, aucun groupe de pirates n'a été officiellement identifié et les autorités européennes n'attribuent pas ces incidents à un État particulier. La Commission souligne que les investigations restent de la responsabilité des autorités nationales.
Le compte rendu de cette coordination européenne est disponible dans le point de presse officiel de la Commission européenne du 3 novembre.
Commentaires
Pas encore de réactions : partagez votre avis, une question ou un complément d’information !