Des pirates laissent désormais l’IA trouver et exploiter des failles toute seule
 Jusqu’ici, lorsqu’on parlait de pirates utilisant l’intelligence artificielle, il s’agissait souvent de rédiger plus rapidement un e-mail de phishing, d’analyser du code ou de demander à un chatbot comment réaliser certaines opérations. Google vient toutefois de documenter une étape supplémentaire : des systèmes capables d’enchaîner plusieurs phases d’une cyberattaque sans qu’un humain ait besoin de leur tenir la main à chaque étape.
Le Google Threat Intelligence Group, ou GTIG, explique avoir observé pour la première fois des pirates utilisant des frameworks basés sur de grands modèles de langage capables d’automatiser entièrement la recherche d’une vulnérabilité et son exploitation. Dit autrement : l’humain définit l’outil et sa cible, puis plusieurs agents d’intelligence artificielle peuvent analyser le logiciel, repérer une faiblesse, préparer une attaque et tenter de l’exécuter.
Ce n’est donc pas une intelligence artificielle devenue subitement malveillante et partie pirater Internet de sa propre initiative. Ce sont bien des attaquants qui utilisent l’IA comme un outil pour aller beaucoup plus vite et automatiser une partie du travail qui demandait auparavant davantage d’intervention humaine.
Comment une IA peut-elle découvrir une faille ?
 L’un des outils étudiés par Google a été baptisé exploit_agent. Les chercheurs l’ont découvert sur un serveur de test exposé sur Internet. Il pouvait utiliser plusieurs modèles d’IA, aussi bien des modèles avancés accessibles en ligne que des modèles exécutés localement.
Son fonctionnement est particulièrement intéressant. L’outil surveille les mises à jour de logiciels Web populaires et compare le code avant et après la publication d’un correctif. Cela peut sembler étrange : si le problème vient d’être corrigé, pourquoi s’y intéresser ? Parce qu’un correctif constitue parfois une véritable carte au trésor pour un pirate.
Imaginons qu’un développeur modifie dix lignes de code dans une nouvelle version de son logiciel. En comparant précisément l’ancienne et la nouvelle version, on peut parfois comprendre quelle erreur de sécurité a été corrigée. L’IA peut alors analyser ces différences, déterminer comment l’ancienne version pouvait être attaquée et fabriquer automatiquement un programme permettant d’exploiter la faille.
On parle dans ce cas d’une vulnérabilité « n-day ». Contrairement à une faille zero-day encore inconnue de l’éditeur et sans correctif disponible, la vulnérabilité n-day est déjà connue et généralement corrigée. Le danger vient des serveurs dont les administrateurs n’ont pas encore installé la mise à jour.
Et c’est précisément là que l’automatisation change la donne. Entre la publication d’un correctif et son installation partout dans le monde, il existe toujours un délai. Si une IA peut comprendre le correctif, fabriquer une attaque et scanner automatiquement Internet en quelques heures, cette fenêtre devient beaucoup plus confortable pour les pirates… et beaucoup plus courte pour les administrateurs.
L’IA peut aussi lancer l’attaque toute seule
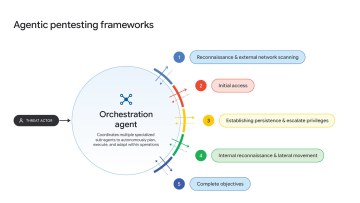
Selon Google, exploit_agent ne se contentait pas de suggérer une manière d’exploiter une vulnérabilité. Le système était conçu pour rédiger l’exploit et l’exécuter automatiquement, sans intervention humaine entre ces différentes étapes.
Google a également découvert sur le serveur plusieurs outils destinés à poursuivre l’attaque une fois l’accès obtenu : reconnaissance du réseau interne, tentatives de mots de passe par force brute, installation de portes dérobées sur des serveurs Web ou encore suppression des portes dérobées installées par d’autres pirates. Oui, même dans le monde du piratage, on peut visiblement vouloir mettre les concurrents dehors.
D’autres frameworks fonctionnent sur le même principe. Google cite notamment CAIRN, CyberStrikeAI, HexStrike AI et PentAGI. Plusieurs agents spécialisés peuvent travailler ensemble : l’un analyse la cible, un autre cherche une vulnérabilité, un autre prépare du code tandis qu’un dernier exploite les résultats obtenus.
L’intérêt pour les attaquants est évident. Des opérations autrefois réalisées étape par étape peuvent être enchaînées beaucoup plus rapidement, parfois à la vitesse de la machine. Et comme ces outils peuvent être lancés contre de nombreuses cibles, le même pirate peut théoriquement tester beaucoup plus de serveurs en parallèle.
Des sites français étaient particulièrement visés
Le dossier prend également une dimension plus proche de chez nous. Les données retrouvées sur le serveur analysé par Google montrent que l’opérateur d’exploit_agent semblait particulièrement intéressé par des sites Web français.
Les cibles observées appartenaient notamment aux secteurs des médias, du divertissement et de l’éducation. Google ne communique toutefois ni le nom des sites concernés, ni leur nombre, et ne dit pas que l’ensemble de ces cibles ont effectivement été piratées.
Cette nuance est importante. Le rapport montre qu’un attaquant utilisait un système autonome pour rechercher et exploiter des vulnérabilités et que des sites français figuraient dans ses données de ciblage. Il ne permet pas d’affirmer que les principaux médias ou établissements scolaires français ont été compromis par une IA.
Une mise à jour devient encore plus urgente
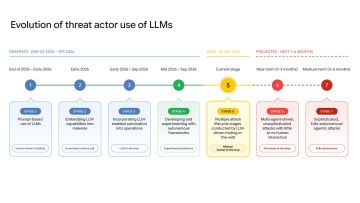 Google cite également plusieurs exemples récents montrant à quel point cette course peut devenir rapide. Dans le cas de certaines vulnérabilités, des chercheurs utilisant l’intelligence artificielle sont parvenus à produire des exploits fonctionnels moins d’une journée après leur divulgation.
Lors d’une autre campagne, un attaquant probablement assisté par des modèles d’IA aurait pu préparer des exploits, dresser une liste de cibles et lancer une campagne à grande échelle contre des centaines d’organisations seulement quelques jours après la publication initiale des failles.
Pour le particulier, cela ne signifie évidemment pas qu’il faut installer chaque mise à jour dans la seconde où elle apparaît. Mais pour les entreprises et surtout pour les serveurs directement accessibles depuis Internet, repousser un correctif de sécurité pendant plusieurs jours devient de plus en plus risqué.
Le phénomène présente d’ailleurs un paradoxe intéressant : les mêmes technologies sont aussi utilisées par les défenseurs. Google dispose par exemple de ses propres agents capables de rechercher automatiquement des vulnérabilités et de proposer des correctifs. L’intelligence artificielle accélère donc simultanément la découverte des failles par ceux qui veulent les réparer et par ceux qui veulent les exploiter.
Plus rapide ne veut pas encore dire invisible
Ces nouveaux outils ne sont pas pour autant des hackers parfaits. Google constate qu’ils gagnent énormément en vitesse, mais perdent encore souvent en discrétion. Une attaque entièrement automatisée peut générer beaucoup de trafic, utiliser des signatures reconnaissables et laisser davantage de traces derrière elle.
Cela donne aux systèmes de sécurité une chance de détecter leur activité. Mais Google s’attend à ce que ces outils deviennent progressivement plus discrets et plus efficaces à mesure que les modèles d’IA progressent.
Le changement est donc moins spectaculaire qu’une « IA devenue pirate », mais probablement plus important à long terme. Les cybercriminels disposent désormais d’outils capables d’automatiser une partie croissante de leur travail. Et lorsqu’une machine peut examiner un correctif, comprendre la faille qu’il cache et tenter automatiquement de l’exploiter, le vieux conseil consistant à installer rapidement ses mises à jour prend soudain encore un peu plus de sens.