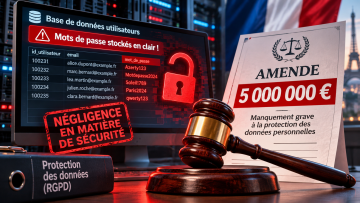
 Stocker les mots de passe de ses clients sans véritable protection peut coûter très cher. La CNIL annonce une amende de 5 millions d’euros contre une société qui conservait notamment les mots de passe donnant accès aux espaces clients « en clair ».
L’autorité française ne publie pas le nom de l’entreprise concernée. Elle explique avoir volontairement rendu la décision publique à des fins pédagogiques, tout en estimant qu’il n’était pas nécessaire d’identifier la société dans ce cas précis.
Un mot de passe en clair, qu’est-ce que cela signifie ?
Lorsqu’un site conserve correctement un mot de passe, il ne devrait généralement pas pouvoir le relire tel quel dans sa base de données. On utilise plutôt une fonction de hachage : le mot de passe est transformé en une empreinte mathématique qui permet de vérifier qu’il est correct sans conserver directement le texte original.
Ici, la CNIL indique que les mots de passe des clients étaient stockés en clair. En cas d’accès non autorisé à la base, un attaquant aurait donc pu récupérer directement les mots de passe lisibles, sans devoir d’abord tenter de casser leur protection.
L’autorité a aussi relevé l’utilisation d’identifiants et de mots de passe partagés entre plusieurs salariés pour accéder aux bases de données. Cette pratique complique fortement la traçabilité : lorsqu’un compte commun effectue une action, il devient beaucoup plus difficile de savoir quelle personne se trouvait réellement derrière le clavier.
Des données conservées plus de dix ans
La sanction ne concerne pas uniquement les mots de passe. La société conservait également pendant plus de dix ans certaines données envoyées via son formulaire de contact, alors qu’elles n’étaient plus nécessaires une fois les demandes traitées.
La CNIL a aussi constaté que les données de connexion étaient conservées au-delà de la durée d’un an prévue par la propre politique de l’entreprise.
La société a renforcé sa sécurité et supprimé certaines données pendant la procédure, mais cela n’a pas empêché la sanction. La CNIL rappelle ainsi deux principes assez simples : protéger correctement les accès et ne pas conserver indéfiniment des informations dont on n’a plus besoin.
Commentaires
Pas encore de réactions : partagez votre avis, une question ou un complément d’information !