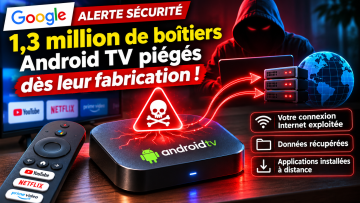
 Vous avez acheté un petit boîtier Android pour regarder YouTube, Netflix ou vos films préférés sur votre téléviseur ? Normalement, le plus grand risque consiste à tomber sur une application mal conçue ou une mise à jour capricieuse. Mais certains appareils cachaient une surprise nettement moins sympathique : un logiciel malveillant installé directement par leur fabricant ! Ce lundi 2 novembre 2026, Google révèle avoir démantelé, avec plusieurs partenaires, un gigantesque réseau de plus de 1,3 million d'appareils Android compromis, principalement des boîtiers TV. Et le plus inquiétant, c'est que leurs propriétaires n'avaient absolument rien fait pour provoquer l'infection.
Un logiciel espion installé avant même l'achat
Au cœur de cette affaire se trouve Videostrong Technology, un fabricant chinois qui conçoit des appareils Android pour différentes marques. Selon l'enquête du Google Threat Intelligence Group, l'entreprise aurait volontairement intégré une porte dérobée baptisée XCPE dans le logiciel interne de nombreux appareils, et cela depuis plusieurs années.
Le système était plutôt ingénieux, mais pas vraiment dans le bon sens du terme ! Pour échapper aux contrôles de sécurité, le logiciel malveillant dissimulait ses véritables fonctions jusqu'au premier démarrage de l'appareil. Une fois le boîtier installé chez son propriétaire et connecté à Internet, il pouvait télécharger d'autres programmes et recevoir des instructions à distance.
Google accuse Videostrong d'avoir commercialisé cet accès auprès de partenaires malveillants, qui pouvaient ensuite utiliser les appareils à leur guise. Ces révélations sont détaillées dans une enquête technique publiée le 2 novembre.
Votre connexion Internet utilisée à votre insu
Mais que faisaient exactement ces appareils piratés ? Dans de nombreux cas, ils transformaient la connexion Internet de leur propriétaire en relais pour des utilisateurs extérieurs, notamment des cybercriminels.
Imaginez qu'une personne inconnue puisse faire passer ses activités sur Internet par votre connexion domestique, en utilisant votre adresse IP comme si elle se trouvait dans votre salon. C'est précisément le principe des proxys résidentiels. Et dans cette affaire, personne ne demandait évidemment l'autorisation du propriétaire !
Les chercheurs ont également découvert des modules destinés à générer de fausses consultations publicitaires, installer discrètement des applications et récupérer certaines informations personnelles. Google a même observé des opérations permettant de capturer l'écran, d'exécuter des commandes et de collecter des renseignements sur les comptes présents sur les appareils.
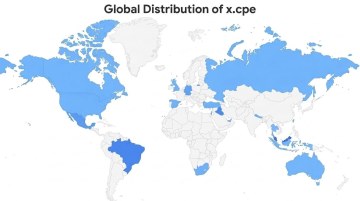
Selon TrendAI, qui a participé à l'enquête, plus de 200 modèles différents ont été observés dans ce réseau, répartis dans de nombreux pays. La menace ne concernait d'ailleurs pas uniquement les boîtiers TV : quelques autres appareils Android connectés, notamment des projecteurs et des équipements professionnels, étaient également touchés.
Google coupe les ponts avec le fabricant
Face à l'ampleur de l'affaire, Google a travaillé avec plusieurs entreprises spécialisées dans la cybersécurité et la police japonaise pour désorganiser le réseau XCPE. Les serveurs utilisés pour transmettre les instructions et installer les logiciels malveillants ont été visés par une opération coordonnée.
Google a également rompu ses relations avec Videostrong. L'entreprise chinoise et ses futures filiales ne pourront plus produire d'appareils Android certifiés par Google ni fournir leurs logiciels à d'autres fabricants certifiés.
Le géant américain a par ailleurs renforcé ses contrôles afin de mieux détecter les logiciels malveillants dissimulés dans les systèmes des appareils avant leur commercialisation.
Comment savoir si votre boîtier Android est concerné ?
C'est évidemment la question qui intéresse les propriétaires de ces appareils. Malheureusement, il n'existe pas encore de méthode simple permettant à chacun de vérifier avec certitude si son boîtier est infecté.
Les chercheurs de Synthient ont néanmoins publié une liste de modèles observés dans le réseau. On y retrouve notamment différentes références MECOOL. Attention : la présence d'un nom dans cette liste ne signifie pas automatiquement que tous les exemplaires du modèle sont compromis.
Si vous possédez un appareil suspect, commencez par vérifier sa référence exacte et recherchez les éventuels avertissements ou correctifs du fabricant. En cas de compromission confirmée, le plus prudent est de le déconnecter d'Internet jusqu'à l'obtention d'une solution fiable.
Un simple retour aux paramètres d'usine ne suffit pas nécessairement : le logiciel malveillant étant intégré au système, il peut survivre à une réinitialisation. Selon TrendAI, sa suppression peut nécessiter une intervention du fabricant, une protection spécifique ou le remplacement de l'appareil.
Pour les prochains achats, Google recommande de privilégier les fabricants reconnus, de vérifier les protections de sécurité et de se méfier des boîtiers Android vendus à des prix anormalement bas. La liste officielle des partenaires Android TV constitue un bon point de départ, même si une certification ne garantit pas à elle seule qu'aucune faille ne puisse exister.
Cette affaire rappelle finalement qu'un appareil connecté peut représenter un risque sans jamais afficher le moindre message suspect. Et lorsqu'un logiciel malveillant est installé avant même que l'on déballe le produit, difficile de reprocher à son propriétaire d'avoir manqué de prudence !
Commentaires
Pas encore de réactions : partagez votre avis, une question ou un complément d’information !