 Vous utilisez Tailscale pour accéder à distance à vos ordinateurs ou à vos serveurs ? Une mise à jour de sécurité mérite toute votre attention ! L'éditeur vient de publier Tailscale 1.104.4 afin de corriger plusieurs vulnérabilités importantes, dont certaines pouvaient permettre à un utilisateur disposant d'un accès limité d'obtenir des privilèges administrateur sur une machine Linux.
Dans une communication officielle publiée le 28 octobre 2026, Tailscale reconnaît plusieurs défauts dans la manière dont son système SSH gérait les autorisations. Quatre bulletins de sécurité détaillent les problèmes corrigés.
Un VPN pratique pour accéder à ses appareils à distance
Pour comprendre le problème, rappelons ce qu'est Tailscale. Ce logiciel permet de relier plusieurs ordinateurs, serveurs ou appareils connectés au sein d'un réseau privé chiffré, même lorsqu'ils se trouvent à des endroits différents.
Il repose notamment sur WireGuard et facilite les connexions à distance sans devoir ouvrir de ports sur sa box Internet. Il est ainsi apprécié des particuliers qui hébergent leurs propres services, mais aussi des entreprises qui souhaitent permettre à leurs collaborateurs d'accéder à des machines internes.
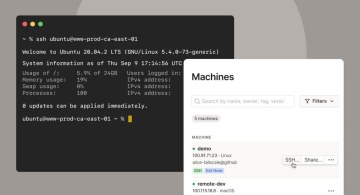
Tailscale propose également son propre serveur SSH. Cette technologie permet de prendre le contrôle d'un ordinateur à distance au moyen de commandes, tout en définissant précisément quels utilisateurs peuvent se connecter et avec quels droits.
C'est justement dans la gestion de ces droits que les chercheurs de Cyberdione Labs ont découvert plusieurs faiblesses, réunies dans un rapport baptisé « Tailworm ».
Des droits limités qui pouvaient se transformer en accès administrateur
La vulnérabilité la plus préoccupante, référencée TS-2026-014, concerne le transfert de connexions SSH vers certains services internes du système.
Normalement, un utilisateur autorisé à se connecter avec des droits limités ne devrait pas pouvoir accéder aux ressources réservées à l'administrateur. Or, Tailscale SSH effectuait certaines opérations avec les privilèges du processus principal, exécuté en tant que root sous Linux.
Dans certaines configurations, un attaquant pouvait ainsi atteindre des interfaces normalement protégées, notamment celle de Docker ou l'API locale de Tailscale. Ces accès pouvaient ensuite permettre une prise de contrôle plus étendue de la machine.
Attention toutefois : il ne s'agit pas d'une faille permettant à n'importe quel internaute de pirater directement un serveur Tailscale. L'attaquant devait déjà contrôler un appareil autorisé à rejoindre le réseau privé, disposer des permissions nécessaires pour ouvrir une session SSH et pouvoir utiliser les fonctions de transfert concernées.
Autrement dit, le danger principal était qu'une première machine compromise serve de point de départ pour atteindre d'autres serveurs auxquels elle était déjà autorisée à se connecter.
Trois autres problèmes de sécurité corrigés
La mise à jour 1.104.4 corrige également une vulnérabilité permettant à une session SSH autorisée de provoquer une consommation excessive de mémoire. Dans les cas extrêmes, le processus Tailscale pouvait être arrêté par le système, interrompant ainsi les connexions réseau de la machine.
Deux autres bulletins concernent Tailscale Serve, une fonctionnalité permettant de partager des applications et services locaux avec les appareils du réseau privé.
Le premier problème pouvait exposer des interfaces internes privilégiées dans certaines configurations. Le second concernait des connexions HTTP/2 simultanées : des informations d'autorisation destinées à une application pouvaient être associées à une requête visant une autre application.
L'ensemble des corrections est détaillé dans les bulletins officiels de sécurité de Tailscale.
Que faut-il faire pour protéger ses serveurs ?
La première recommandation est simple : installer Tailscale 1.104.4 ou une version ultérieure sur les machines concernées, particulièrement celles qui utilisent Tailscale SSH ou Tailscale Serve.
Pour vérifier la version installée sur un ordinateur compatible, il est possible d'exécuter la commande tailscale version dans un terminal. La commande tailscale update permet également de lancer une mise à jour sur les plateformes qui la prennent en charge.
Les administrateurs peuvent aussi consulter la version des différents appareils depuis la console d'administration Tailscale. Les instructions officielles d'installation et de mise à jour détaillent les procédures selon les systèmes d'exploitation.
Si une mise à jour immédiate n'est pas possible, Tailscale recommande de restreindre les accès SSH aux seuls utilisateurs et appareils qui en ont réellement besoin. Sur les systèmes concernés, il est également possible de désactiver temporairement le transfert SSH, sans couper complètement l'accès distant.
Pour les machines particulièrement sensibles, l'éditeur conseille enfin d'activer le mode SSH Check, qui impose une vérification d'authentification supplémentaire avant d'autoriser une connexion.
Précisons qu'aucune vague d'attaques réelles exploitant ces vulnérabilités n'est actuellement confirmée par Tailscale. Les démonstrations des chercheurs montrent néanmoins que le risque était sérieux.
Si vous utilisez simplement Tailscale pour relier quelques appareils personnels sans activer son serveur SSH intégré, ces failles spécifiques ne vous exposent pas de la même manière. Cela reste une bonne occasion de vérifier les mises à jour disponibles et les autorisations accordées aux différents appareils de votre réseau.
Commentaires
Pas encore de réactions : partagez votre avis, une question ou un complément d’information !