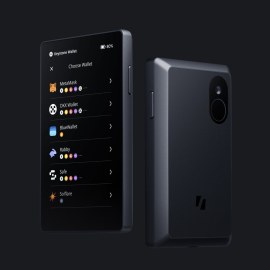
 Mauvaise nouvelle pour les utilisateurs de Keystone ! Le fabricant de portefeuilles physiques destinés aux cryptomonnaies vient de révéler que la cyberattaque détectée le 20 octobre 2026 est bien plus grave qu'initialement annoncé. Les pirates ne se sont pas contentés de récupérer des données personnelles : ils ont également dérobé une clé de sécurité permettant de vérifier l'authenticité des appareils. Conséquence, Keystone va détruire 18 835 portefeuilles encore en stock !
Dans une déclaration publiée le lundi 26 octobre, le constructeur explique que l'intrusion provient d'une vulnérabilité dans un outil de surveillance des données utilisé par son site Internet. Cette faille aurait permis à l'attaquant d'obtenir des privilèges élevés et d'accéder à plusieurs informations sensibles.
Une clé volée qui pourrait permettre de fabriquer de faux portefeuilles
Le problème le plus préoccupant concerne une clé appelée WebAuth, intégrée aux appareils Keystone pendant leur fabrication. Elle sert à vérifier qu'un portefeuille est authentique et provient bien du fabricant.
Or, cette clé ne peut pas être remplacée une fois enregistrée dans l'appareil. Sa compromission pourrait permettre à des pirates de fabriquer de faux portefeuilles capables de réussir les vérifications officielles. Un acheteur pourrait alors croire posséder un véritable Keystone alors qu'il utilise un appareil modifié, potentiellement conçu pour voler ses cryptomonnaies.
Keystone n'a toutefois pas confirmé l'existence de tels appareils contrefaits. Il s'agit pour l'instant d'un risque rendu possible par le vol de cette clé.
Par précaution, le fabricant a décidé d'abandonner la clé compromise et de détruire les 18 835 appareils encore présents dans ses stocks qui l'utilisent. Les nouvelles unités seront fabriquées avec une clé différente. Les expéditions des commandes en attente sur le site officiel sont suspendues et les ventes passent temporairement en précommande.
Près de 39 000 enregistrements contenant des données personnelles exposés
L'enquête révèle également l'ampleur de la fuite de données. Les pirates ont récupéré 25 964 enregistrements liés à des achats effectués entre 2024 et 2026 sur la boutique Keystone, hébergée par Shopify.
Ces informations comprennent notamment les noms, coordonnées, adresses de livraison et détails des commandes. À cela s'ajoutent 12 873 enregistrements provenant de commandes abandonnées avant le paiement. Attention, ces chiffres correspondent à des enregistrements et pas nécessairement à autant de personnes différentes.
Plus embarrassant encore, Keystone reconnaît que certaines informations auraient normalement dû être supprimées après 180 jours. Son système automatique d'effacement n'ayant pas toujours fonctionné correctement, des données plus anciennes ont été conservées au-delà de la période annoncée. Le fabricant prévoit désormais de réduire cette durée de conservation à 90 jours.
En revanche, Keystone affirme que les phrases de récupération, les clés privées, les mots de passe des portefeuilles et les informations bancaires n'ont pas été compromis. Le piratage du site ne signifie donc pas que les cryptomonnaies stockées sur les appareils existants ont été volées.
Que doivent faire les propriétaires d'un Keystone ?
Si vous possédez déjà un portefeuille Keystone reçu avant le 20 octobre 2026 et ayant passé la vérification d'authenticité, le fabricant indique que vous pouvez continuer à l'utiliser normalement. Il n'est pas nécessaire de transférer vos cryptomonnaies uniquement à cause de cet incident.
La situation est différente pour les appareils reçus après le 20 octobre et utilisant l'ancienne clé. Même si la vérification d'authenticité fonctionne, Keystone recommande de contacter son assistance officielle pour obtenir un contrôle supplémentaire avant de les utiliser.
Le constructeur prévient également qu'il ne demandera pas aux clients de renvoyer leur appareil dans le cadre d'un rappel. Toute demande de ce type doit donc être considérée comme suspecte.
Enfin, les clients dont les informations personnelles ont été exposées doivent redoubler de vigilance face aux appels, SMS et courriels prétendant provenir de Keystone. Les escrocs pourraient exploiter les véritables détails des commandes pour rendre leurs messages particulièrement crédibles. Ne communiquez jamais votre phrase de récupération, même à une personne affirmant travailler pour le fabricant.
Keystone poursuit son enquête et prévoit de contacter individuellement les clients concernés. Un service permettant de vérifier si leurs données figurent parmi les informations compromises est également annoncé.
Commentaires
Pas encore de réactions : partagez votre avis, une question ou un complément d’information !