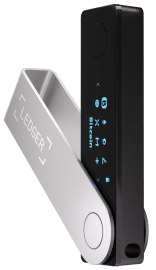
 Quand on achète un portefeuille matériel pour protéger ses cryptomonnaies, on s'attend généralement à ce qu'il soit plus sûr qu'un simple ordinateur. Mais que se passe-t-il lorsque des pirates ont directement modifié l'appareil avant sa vente ? C'est précisément le scénario auquel Ledger, le fabricant français de portefeuilles sécurisés, doit actuellement faire face. Et l'affaire vient désormais d'atteindre l'Europe !
Ce mardi 13 octobre 2026, MediaMarktSaturn a annoncé le retrait temporaire de tous les produits Ledger de ses magasins et boutiques en ligne, dans l'ensemble des pays où le groupe est présent. Cette mesure de précaution fait suite au signalement d'un appareil suspect en Allemagne. Un utilisateur affirme même avoir découvert des composants non autorisés dans deux portefeuilles achetés dans des magasins différents. Ces signalements européens font encore l'objet de vérifications.
Un espion caché dans le portefeuille
L'affaire avait commencé quelques jours auparavant en Asie du Sud-Est, où plusieurs clients du revendeur CryptoBilis ont signalé la disparition de leurs cryptomonnaies. Les investigations de Ledger ont confirmé la présence d'un dispositif électronique espion dans au moins un appareil concerné.
Le mécanisme est particulièrement ingénieux. Un petit circuit installé clandestinement à l'intérieur du portefeuille surveille les informations affichées à l'écran lors de son initialisation. Il peut ainsi récupérer les 24 mots de la phrase de récupération, puis les transmettre aux pirates grâce à une connexion mobile LTE et une carte eSIM intégrée.
Avec ces 24 mots, les attaquants peuvent reconstituer le portefeuille sur un autre appareil et transférer les cryptomonnaies sans disposer du matériel d'origine. D'après Ledger, la puce de sécurité et le système d'exploitation des appareils concernés n'ont pas été compromis : c'est la chaîne de distribution physique qui est soupçonnée.
Que faire si vous possédez un Ledger ?
Ledger indique n'avoir détecté aucune intrusion dans ses propres infrastructures. Les pertes confirmées dans le cadre de cette enquête concernent jusqu'ici des appareils vendus par CryptoBilis, et aucun vol n'a été signalé dans le cas allemand. L'étendue exacte de l'affaire reste donc à déterminer.
Les personnes ayant acheté un appareil auprès du revendeur asiatique sont invitées à ne pas l'initialiser. Si elles l'ont déjà utilisé, Ledger recommande de transférer leurs fonds vers un nouveau portefeuille utilisant une nouvelle phrase de récupération. Pour tout autre appareil suspect, le fabricant conseille de contacter son assistance officielle, sans jamais communiquer ses 24 mots secrets.
Cette affaire rappelle une réalité parfois oubliée : même un équipement conçu pour protéger nos données peut devenir dangereux lorsqu'il est modifié avant d'arriver entre nos mains. Et cette fois, un simple antivirus n'aurait pas suffi !
Commentaires
Aucun commentaire pour le moment.